O que você vai aprender: Por que o mesmo declínio do emissor produz códigos diferentes em cada provedor, como identificar a lacuna de tradução nos seus próprios dados de declínio com múltiplos provedores, e como construir uma taxonomia normalizada de declínios que mapeia cada código para uma decisão clara: tentar novamente, atualizar dados, autenticar, perguntar ao cliente ou parar.
A tese é direta. A análise de declínios entre provedores é tão boa quanto sua camada de tradução. Diretores de pagamentos que comparam códigos brutos entre PSPs estão comparando vocabulários. Não estão comparando emissores. Cada decisão de roteamento e nova tentativa baseada em códigos brutos está construída sobre uma tradução errada.
Principais conclusões
- Um declínio do emissor é traduzido no mínimo duas vezes antes de chegar ao seu sistema: uma vez na rede de cartões e uma vez pelo adquirente ou PSP, de acordo com a documentação do Visa Developer VisaNet Connect.
- Códigos de declínio definitivo nunca devem ser tentados novamente. De acordo com as Regras da Visa sobre Resubmissão de Transações Recusadas, os lojistas não podem tentar novamente transações da Categoria 1, aquelas que o emissor nunca aprovará.
- Declínios temporários e falhas de autenticação são eventos distintos que exigem ações diferentes. Merchant Advice Codes e códigos ECI do EMV 3-D Secure têm cada um sua própria lógica de decisão.
- Uma taxonomia normalizada fica entre os dados brutos do provedor e sua lógica de nova tentativa. Ela converte cada código recebido em uma das cinco classes de ação antes de qualquer decisão ser tomada.
- Uma lógica de declínio estática é uma perda de receita. As definições de códigos mudam, os emissores atualizam mapeamentos, e uma taxonomia sem manutenção se afasta das regras vigentes da rede.
Como um declínio realmente viaja
Um declínio do emissor é uma resposta única e autoritativa que é renomeada em cada etapa do caminho até você. Entender o número de etapas é o primeiro passo para corrigir seus dados.
Quando um cliente envia um pagamento com cartão, a solicitação de autorização viaja para fora: lojista para PSP, PSP para adquirente, adquirente para rede de cartões, rede de cartões para emissor. O emissor toma uma decisão e envia um código de resposta de volta. Esse código percorre o mesmo caminho em sentido inverso.
De acordo com a documentação do Visa Developer VisaNet Connect, a Visa traduz mensagens de API e roteia a resposta do emissor de volta ao lojista. O PSP então recebe esse código no nível da rede e o mapeia para seu próprio rótulo interno antes de exibir qualquer coisa para você. Quando o código chega ao seu dashboard, ele passou por no mínimo duas camadas de tradução: uma na rede e uma no adquirente ou PSP.
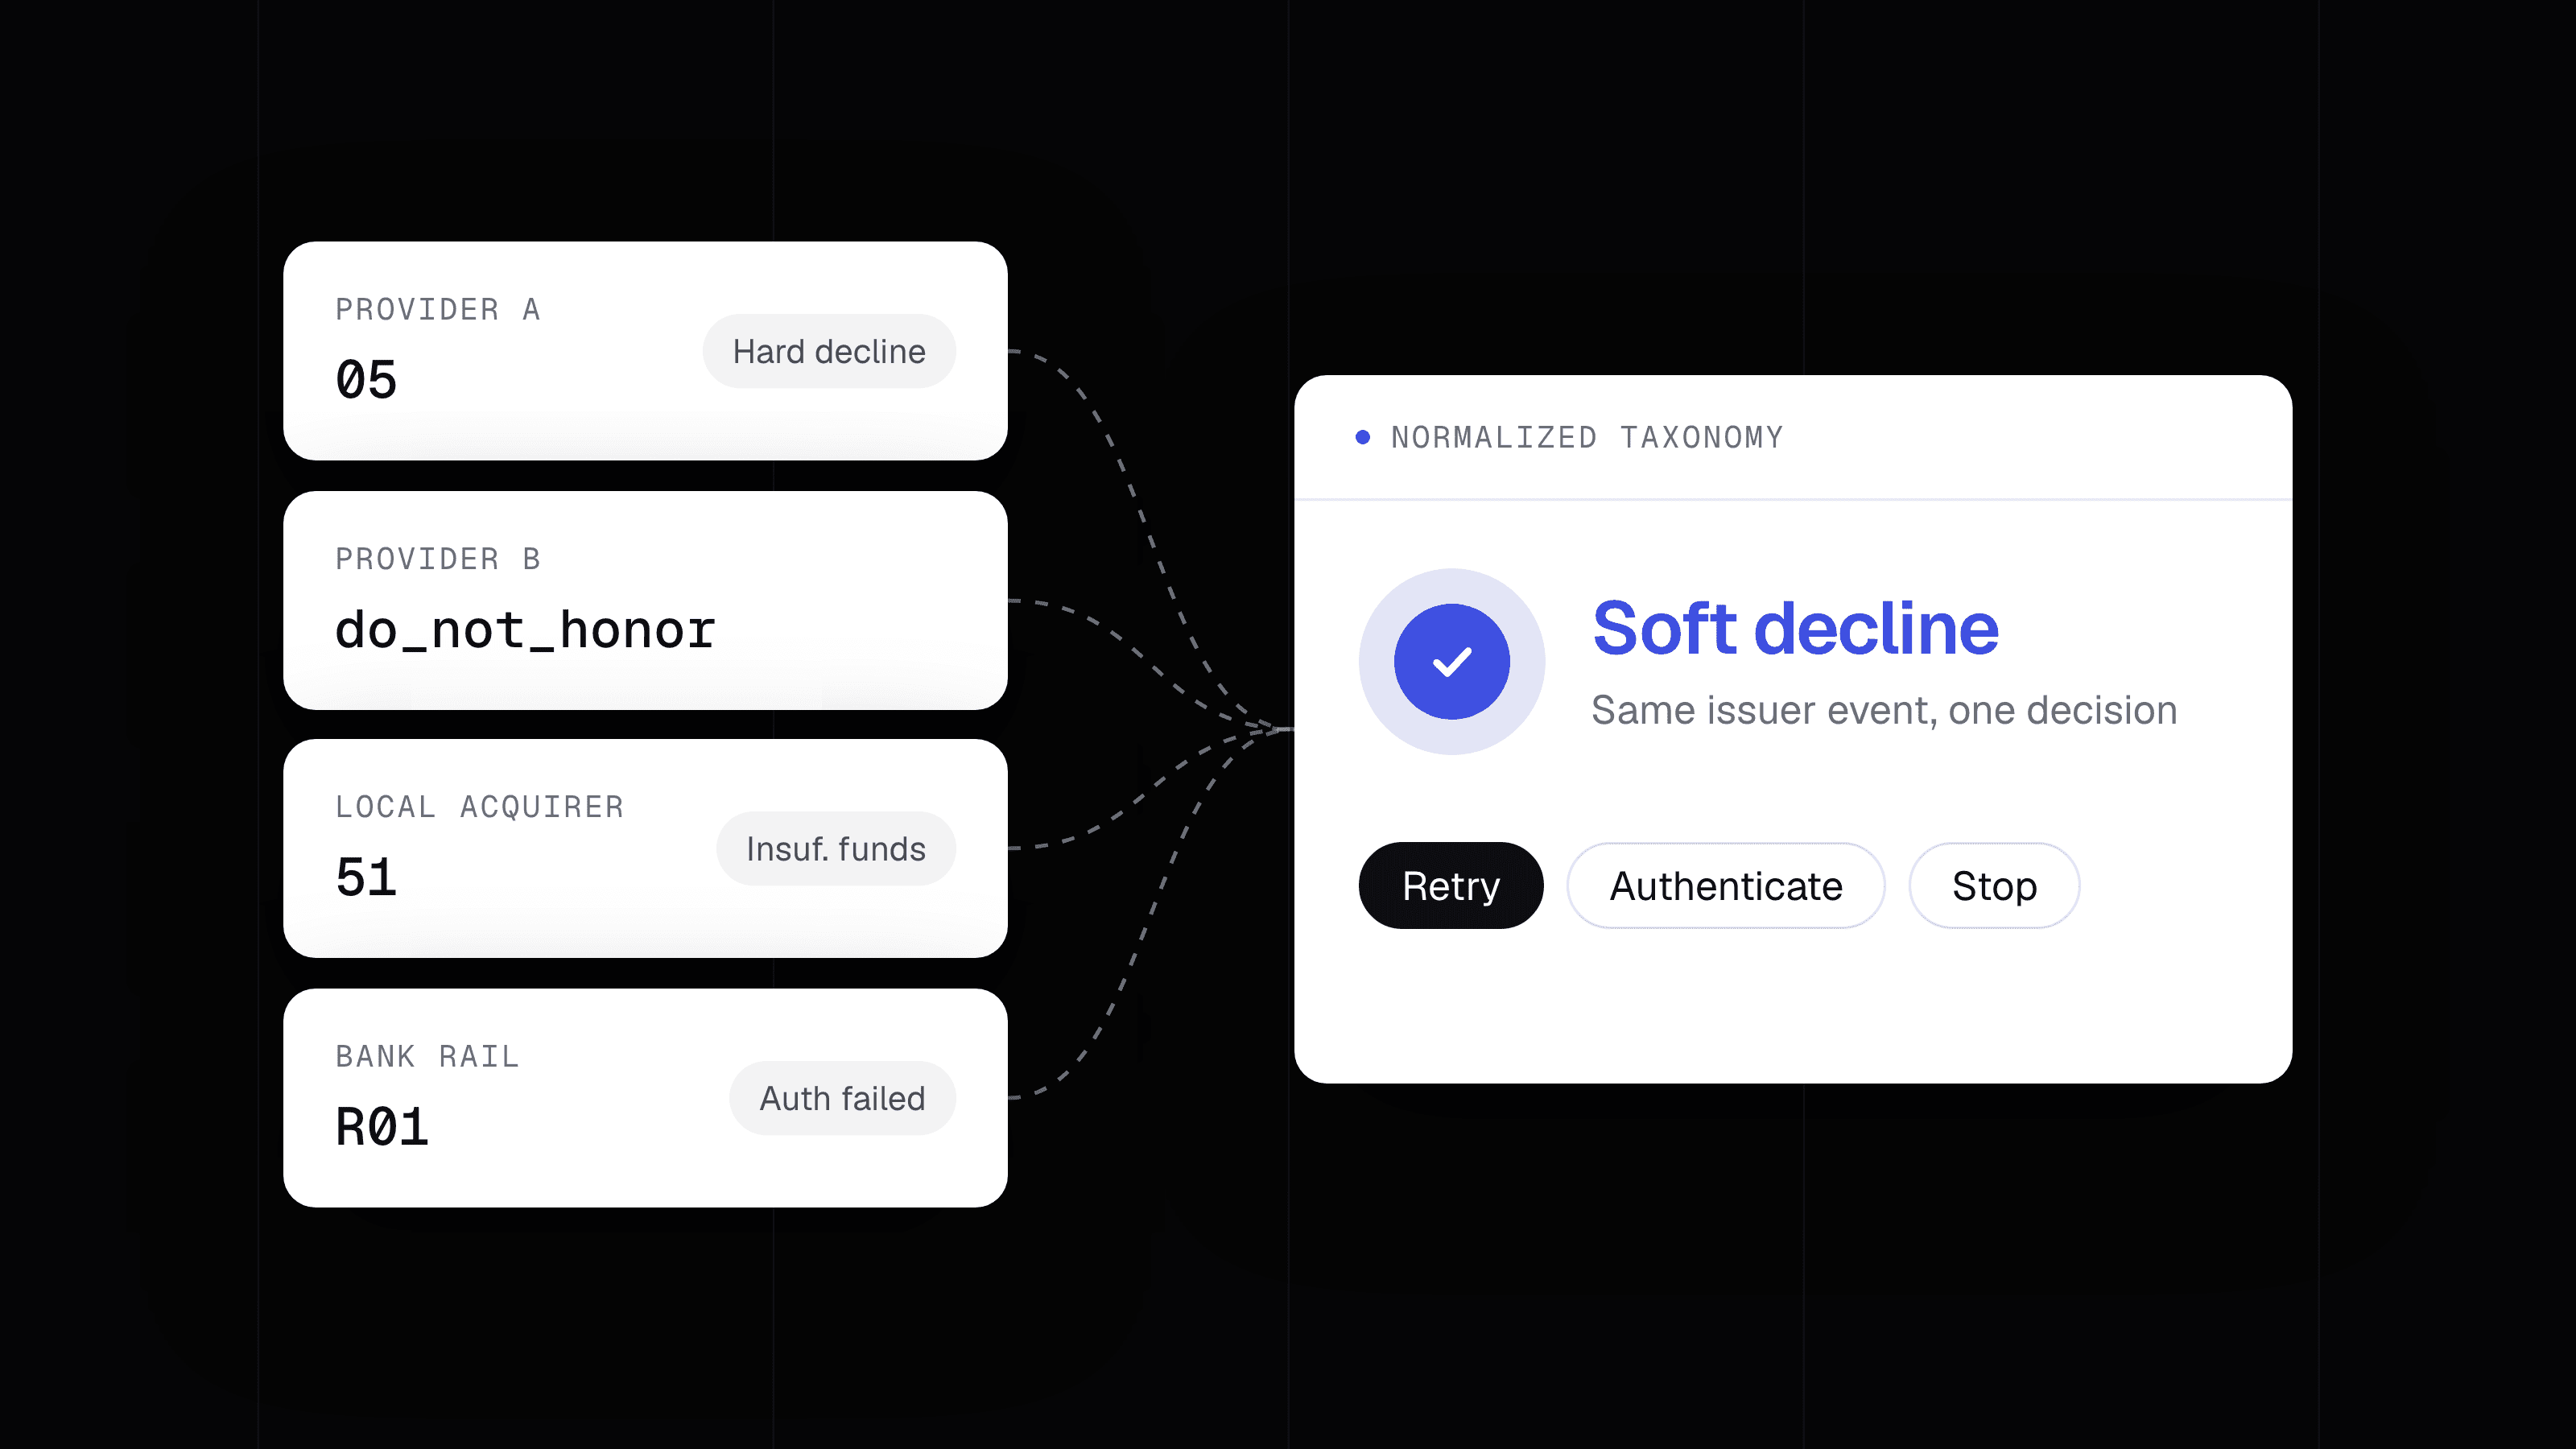
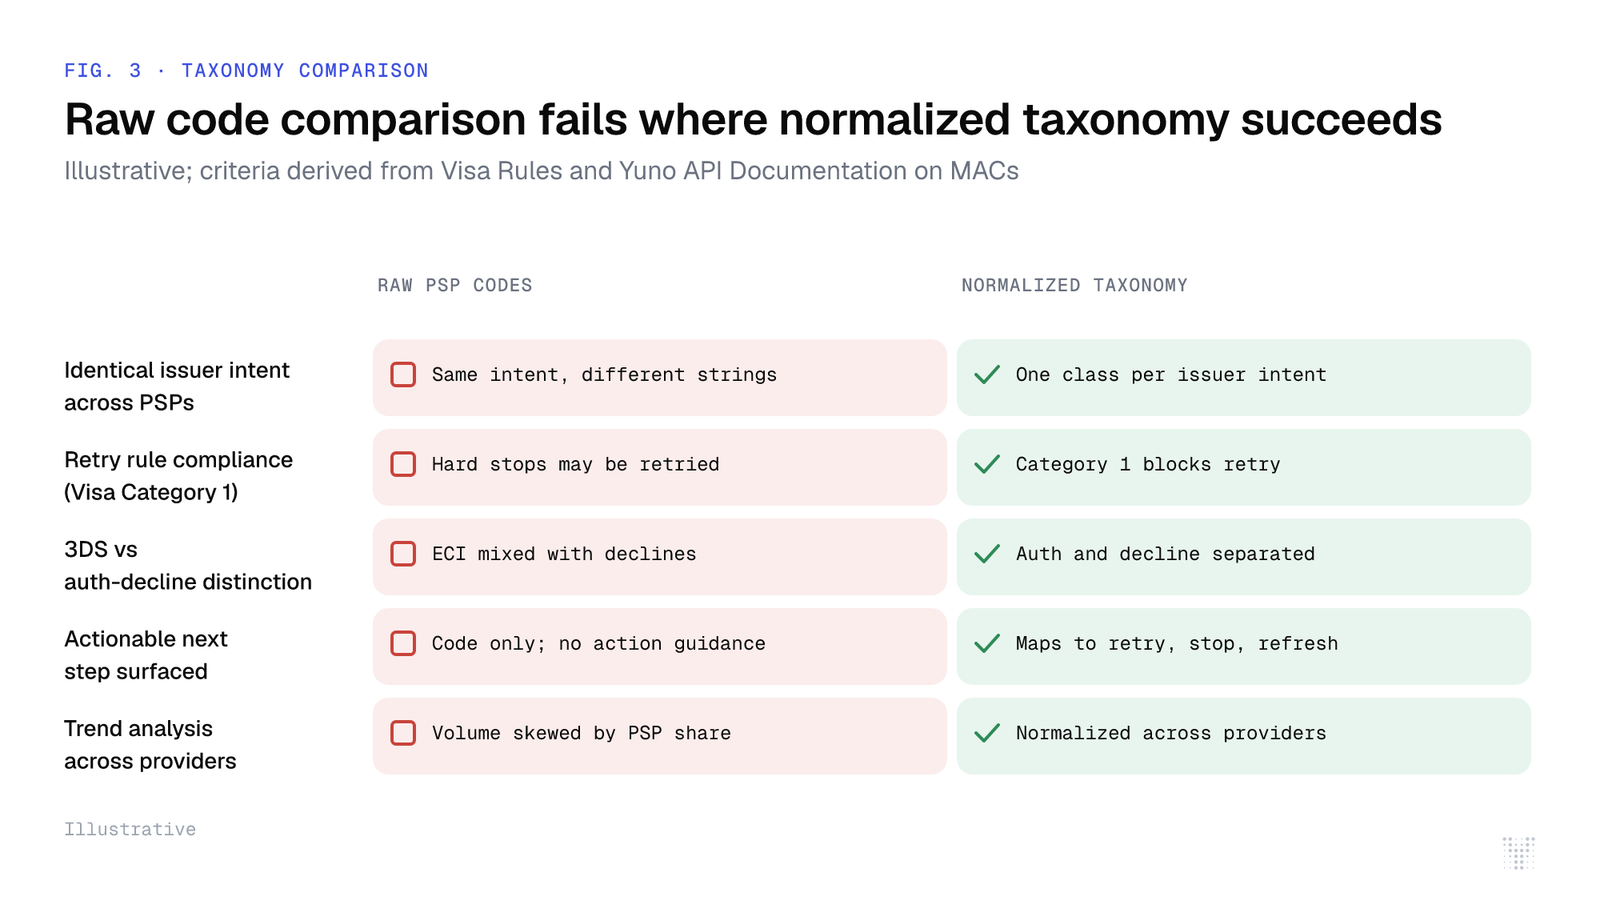
O PSP A pode retornar do_not_honor. O PSP B pode retornar generic_decline. O PSP C pode retornar card_declined_05. Os três podem se originar da resposta idêntica do emissor. Nenhuma das strings corresponde. E nenhuma delas informa, sem tradução adicional, se deve tentar novamente, parar ou fazer algo completamente diferente.
Os três erros que isso cria
Erro um: tratar todos os declínios temporários como passíveis de nova tentativa sem verificar as regras da rede
Nem todos os declínios que parecem temporários são seguros para nova tentativa imediata, e tentar novamente os errados viola as regras da rede. É aqui que a análise de código bruto causa o risco de conformidade mais direto.
As regras de resubmissão de declínios da Visa definem a Categoria 1 como códigos em que o emissor nunca aprovará. De acordo com as Regras da Visa sobre Resubmissão de Transações Recusadas, os lojistas não podem tentar novamente uma transação com código da Categoria 1. Um PSP que exibe isso como uma string de declínio genérico, sem sinalizar a classe de parada definitiva, deixa a decisão de nova tentativa inteiramente para o lojista. Sem uma taxonomia que mapeie o código bruto para a classe Categoria 1, os lojistas tentam novamente transações que estão proibidos de tentar.
Erro dois: confundir falhas de autenticação com declínios de autorização
Uma falha de autenticação 3DS não é um declínio do emissor, e tratá-la como tal desperdiça a oportunidade de nova tentativa. Os dois eventos exigem respostas completamente diferentes.
De acordo com a documentação da API do Yuno, os códigos de Electronic Commerce Indicator (ECI) no EMV 3-D Secure informam aos lojistas se a autenticação foi bem-sucedida, tentada, falhou ou não foi permitida. Um código ECI indicando falha de autenticação significa que a transação nunca chegou ao emissor para autorização. Tentar novamente sem resolver a lacuna de autenticação produz a mesma falha. A ação correta é reautenticar ou escalar o fluxo, não rotear para um PSP diferente.
Erro três: comparar taxas de declínio entre PSPs por volume de código bruto
Um PSP processando segmentos de maior risco mostrará uma taxa de declínio bruta mais alta mesmo que seu roteamento tenha desempenho melhor do que um concorrente com mix mais limpo. Taxas brutas não são comparáveis sem normalização.
Quando o PSP A lida com as renovações de assinatura e o PSP B lida com as compras únicas, a diferença na taxa de declínio reflete o mix de transações tanto quanto o desempenho. Normalizar por classe de declínio, separando paradas definitivas de novas tentativas temporárias e falhas de credenciais desatualizadas, produz um sinal comparável. Taxas brutas produzem um sinal enganoso.
Construindo a camada de tradução
Uma taxonomia normalizada de declínios é uma tabela de mapeamento que converte cada código bruto de cada provedor em uma das cinco classes de ação. É a única entrada confiável para lógica de nova tentativa, regras de roteamento e análise de tendências de declínio.
As cinco classes de ação, extraídas das orientações sobre Merchant Advice Codes na documentação da API do Yuno e do framework de resubmissão da Visa, são:
- Parada definitiva: Não tente novamente. O emissor não aprovará este cartão para esta transação. Exiba ao cliente somente se ele precisar agir, como substituir um cartão vencido ou bloqueado.
- Nova tentativa temporária: Tente novamente após o intervalo especificado pela rede. Respeite as regras de resubmissão da Visa e Mastercard sobre tempo e número de tentativas.
- Atualização de dados: A credencial do cartão está desatualizada. Atualize via Account Updater ou atualização de token de rede antes de tentar novamente.
- Autenticar: A transação falhou na etapa de autenticação, não na etapa de autorização. Execute novamente o 3DS ou ajuste o fluxo de autenticação antes de tentar novamente.
- Ação do cliente: O emissor sinalizou a conta de uma forma que somente o titular do cartão pode resolver. Solicite ao cliente que entre em contato com seu banco ou use outro método de pagamento.
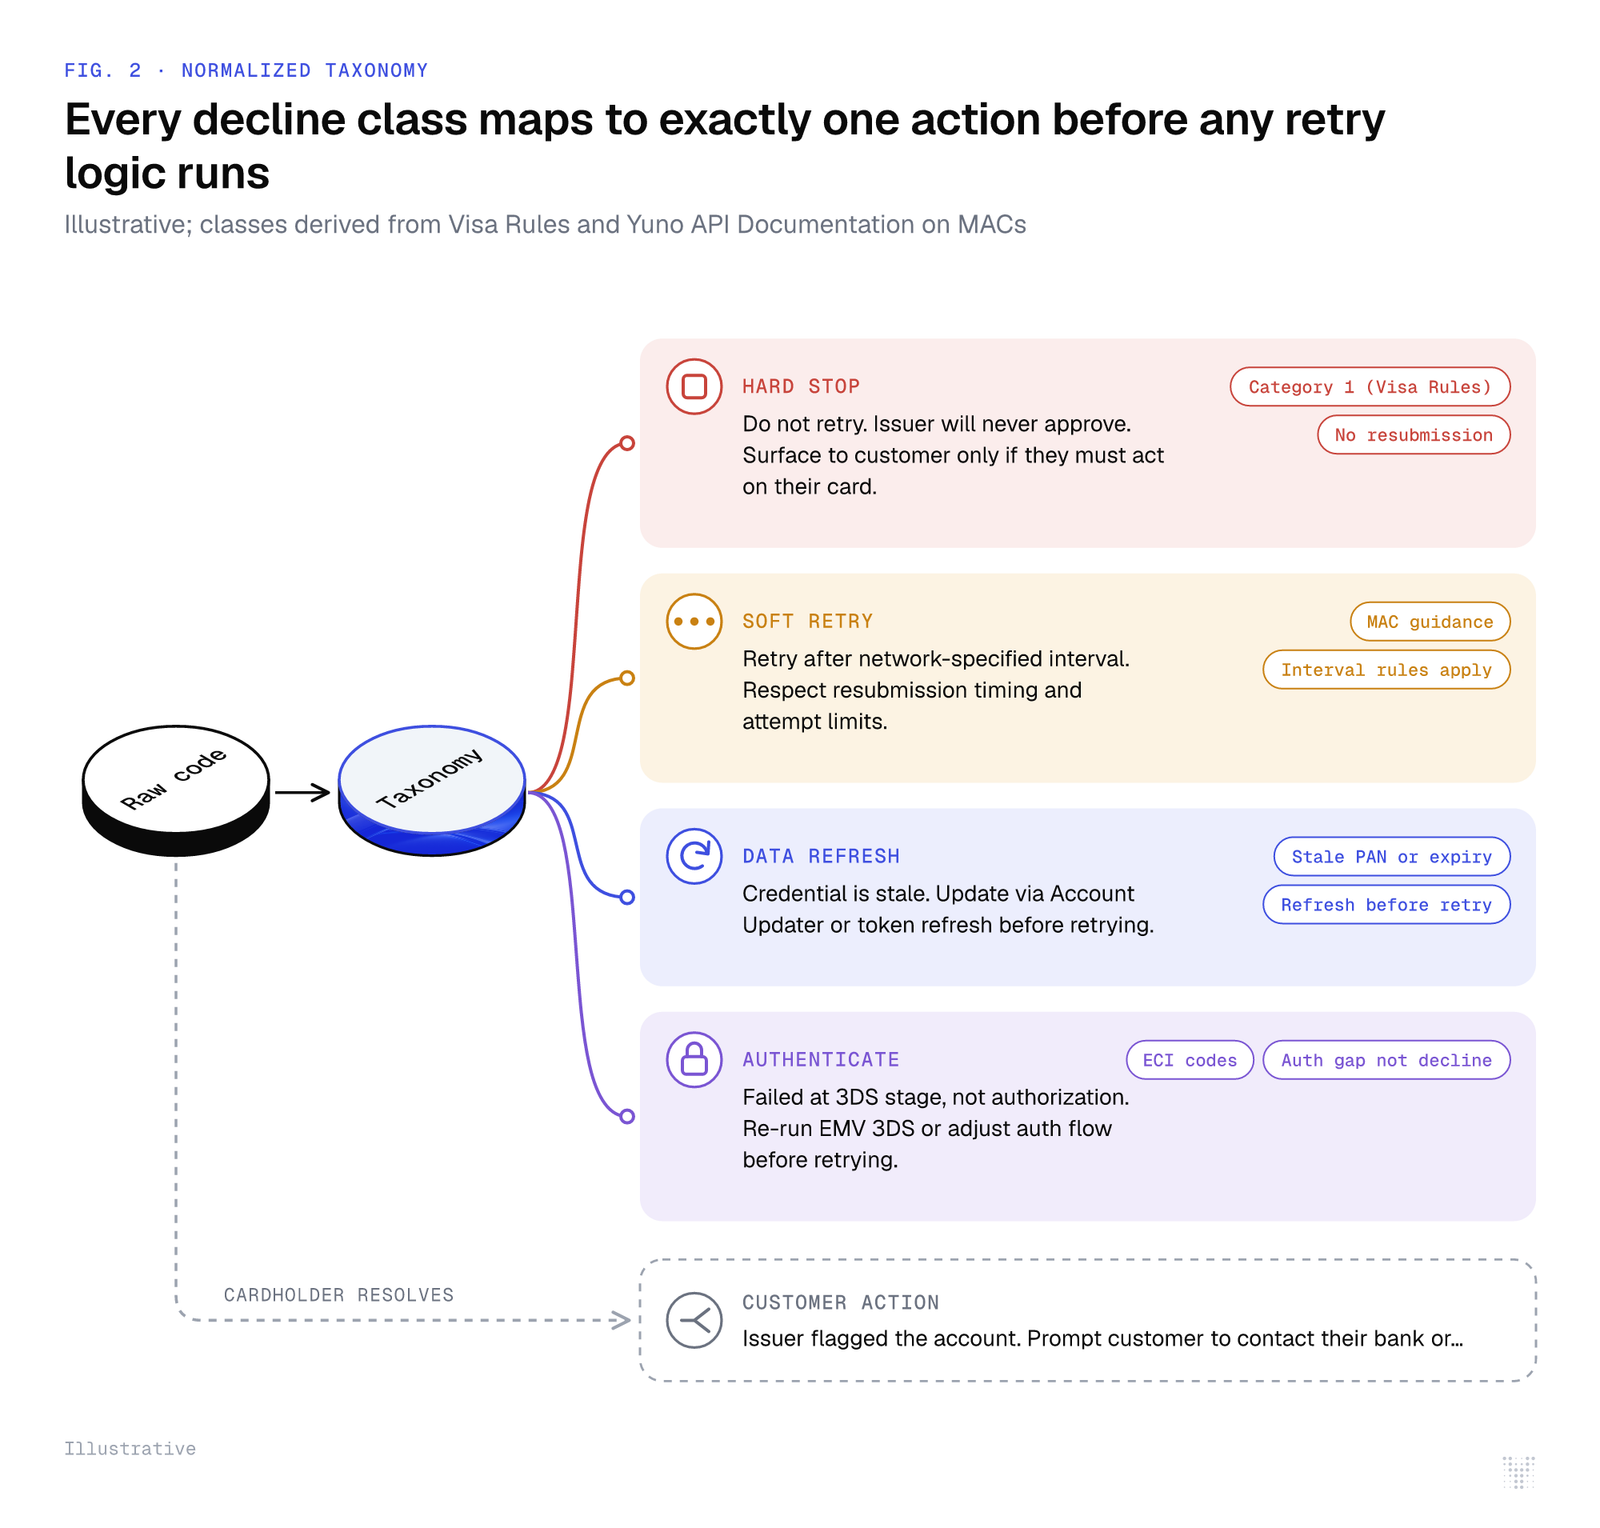
De acordo com a documentação da API do Yuno, os Merchant Advice Codes mapeiam orientações normalizadas para equivalentes de rede especificamente para orientar decisões de nova tentativa. Sua taxonomia deve estender essa lógica: cada código de cada provedor deve resolver para uma das cinco classes acima antes que qualquer sistema downstream atue sobre ele.
Como detectar a lacuna nos seus próprios dados
Três verificações diagnósticas revelam se sua análise atual está operando em códigos brutos ou em uma taxonomia real. Execute-as antes de construir qualquer coisa.
Primeiro, extraia os 20 códigos de declínio mais frequentes por volume de cada PSP ativo. Mapeie cada um para sua classe de intenção do emissor manualmente. Se códigos com a mesma intenção carregam strings diferentes entre provedores, a lacuna existe. Segundo, verifique a configuração da sua lógica de nova tentativa. Se alguma regra de nova tentativa dispara em correspondência de string em vez de correspondência de classe, você está tentando novamente com base em vocabulário. Terceiro, consulte se seus códigos de falha ECI roteiam para a mesma lógica de nova tentativa que os declínios de autorização. Se sim, as falhas de autenticação estão sendo tratadas como decisões do emissor.
A lacuna está quase sempre presente em ambientes com múltiplos provedores. Isso não é sinal de operações deficientes. É uma consequência estrutural de como os dados de declínio viajam pelas redes e adquirentes.
Exemplo prático: um lojista médio hipotético
Esta empresa é hipotética. Cada premissa abaixo é declarada. Nenhum dado real de lojista é utilizado.
Assuma um lojista processando 50.000 transações com cartão por mês com uma taxa de declínio de 8%. Isso produz 4.000 transações recusadas por mês (50.000 multiplicado por 0,08). Assuma que 60% desses declínios são declínios temporários ou casos de atualização de dados sendo incorretamente classificados como paradas definitivas por correspondência de código bruto. Isso resulta em 2.400 transações por mês com a classe de ação errada (4.000 multiplicado por 0,60). Assuma um ticket médio de $45.
Receita em risco por classificação incorreta de parada definitiva:
- Total de declínios mensais: 50.000 multiplicado por 0,08 equivale a 4.000 transações
- Transações com classe de ação incorreta: 4.000 multiplicado por 0,60 equivale a 2.400 transações
- Receita mensal em risco: 2.400 multiplicado por $45 equivale a $108.000
- Receita anual em risco: $108.000 multiplicado por 12 equivale a $1.296.000
Após a normalização reclassificar corretamente essas 2.400 transações como novas tentativas temporárias ou casos de atualização de dados, elas se tornam elegíveis para recuperação. A exposição de receita mensal cai $108.000. O valor anual é $1.296.000. Isso assume que a classe de ação está correta. A lógica de nova tentativa ou atualização adequada pode agora ser executada.
Onde o Yuno se encaixa
O Yuno opera como o sistema de inteligência nativo de IA de pagamentos globais e serviços financeiros, posicionado acima de todos os provedores sem interesse em qual deles processa a transação. Essa neutralidade é o que torna a normalização de declínios entre provedores viável.
Como o Yuno se conecta aos provedores por meio de uma única integração, ele recebe respostas de declínio de todos eles por um único ponto de ingestão. O módulo de Analytics and Insights exibe dados de declínio em formato normalizado em todos os provedores conectados. O Smart Routing pode agir diretamente sobre classes de declínio normalizadas, roteando novas tentativas somente quando a classe permite e roteando para um provedor diferente somente quando a classe de declínio original sugere que o problema está no lado do adquirente, não do emissor. O NOVA, o agente de recuperação de IA do Yuno, aplica uma taxa de recuperação de 75% em transações com falha elegíveis, uma taxa que depende da taxonomia identificando corretamente quais transações são elegíveis.
Para lojistas avaliando a melhor plataforma para recuperar pagamentos com cartão recusados, a resposta é consistente: qualquer plataforma deve normalizar os dados de declínio antes de agir sobre eles. A lógica de recuperação aplicada a códigos brutos vai tentar novamente paradas definitivas, ignorar novas tentativas temporárias e rotear mal as falhas de autenticação. A normalização não é um recurso adicional à recuperação. É o pré-requisito. O Yuno processou mais de um bilhão de pagamentos em mais de 150 moedas desde janeiro de 2025, com uma taxa de aprovação exclusiva para cartões de 85,37%. Ambos os números dependem de análise contínua de declínios construída sobre uma taxonomia consistente.
O checklist do guia de campo
Use este checklist para avaliar e fechar a lacuna de normalização no seu próprio ambiente. Siga em ordem: detecção antes da construção, construção antes da implantação.
- Audite os códigos brutos. Extraia os 20 principais códigos de declínio de cada PSP. Mapeie cada um manualmente para a intenção do emissor. Identifique incompatibilidades entre provedores para a mesma intenção.
- Separe autenticação de autorização. Códigos ECI de fluxos 3DS devem rotear para uma classe de ação de autenticação. Eles não devem entrar nas classes de nova tentativa temporária ou parada definitiva.
- Classifique contra a Categoria 1 da Visa. Cada código que mapeia para uma intenção de emissor-nunca-aprovará deve ser bloqueado na classe de parada definitiva. Verifique se nenhuma regra de nova tentativa dispara nesses códigos (Regras da Visa sobre Resubmissão de Transações Recusadas).
- Construa a taxonomia de cinco classes. Implemente uma tabela de mapeamento: parada definitiva, nova tentativa temporária, atualização de dados, autenticar, ação do cliente. Cada código recebido de cada provedor resolve para uma classe antes que qualquer lógica seja executada downstream.
- Substitua correspondência de string por correspondência de classe. Reescreva regras de nova tentativa, condições de roteamento e limites de alerta para referenciar a classe normalizada, não a string de código bruto.
- Agende revisões trimestrais da taxonomia. As redes atualizam definições de código em um ciclo regular. Uma taxonomia não revisada se desalinha. Inclua uma revisão no calendário de operações de pagamentos.
- Monitore a distribuição de classes, não a taxa bruta de declínio. Acompanhe qual parcela dos declínios cai em cada classe ao longo do tempo. Uma mudança na parcela de novas tentativas temporárias sinaliza um problema de roteamento ou credencial. Uma mudança na parcela de paradas definitivas sinaliza uma mudança na qualidade do cartão ou exposição a fraudes.
O trabalho é um problema de tradução antes de ser um problema de recuperação. Lojistas que comparam códigos brutos entre PSPs sempre encontrarão sinais conflitantes e chegarão a conclusões conflitantes. Uma taxonomia normalizada, mantida e versionada, transforma os mesmos dados em decisões. Essa é a diferença entre uma análise de declínios que consome tempo e uma que gera receita.